Workshop: Od útoku po obranu: séria cybersecurity workshopov so špecialistami zo spoločnosti IstroSec
Workshop: Od útoku po obranu: séria cybersecurity workshopov so špecialistami zo spoločnosti IstroSec
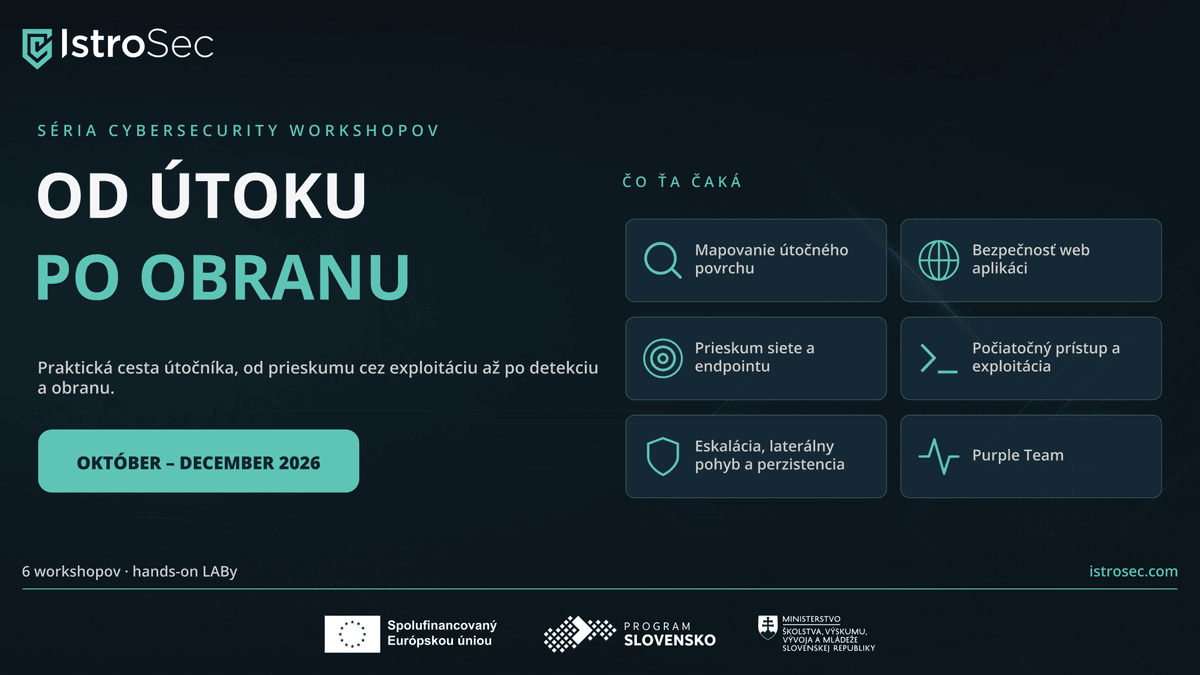
Fakulta riadenia a informatiky v spolupráci so spoločnosťou IstroSec pripravila sériu šiestich praktických workshopov, ktorá je primárne určená študentom so záujmom o kybernetickú bezpečnosť, etický hacking a penetračné testovanie. Workshopy sledujú cestu útočníka krok za krokom, od prieskumu cez získanie prístupu a pohyb v sieti až po detekciu a obranu. Každý workshop kombinuje odborný výklad s hands-on LABmi v realistickom prostredí.
Kedy: od 6. 10. 2026, každý utorok 14:00 - 18:00 (6 týždňov)
Kde: RB303
Registrácia: link / do dátumu 2.10.2026
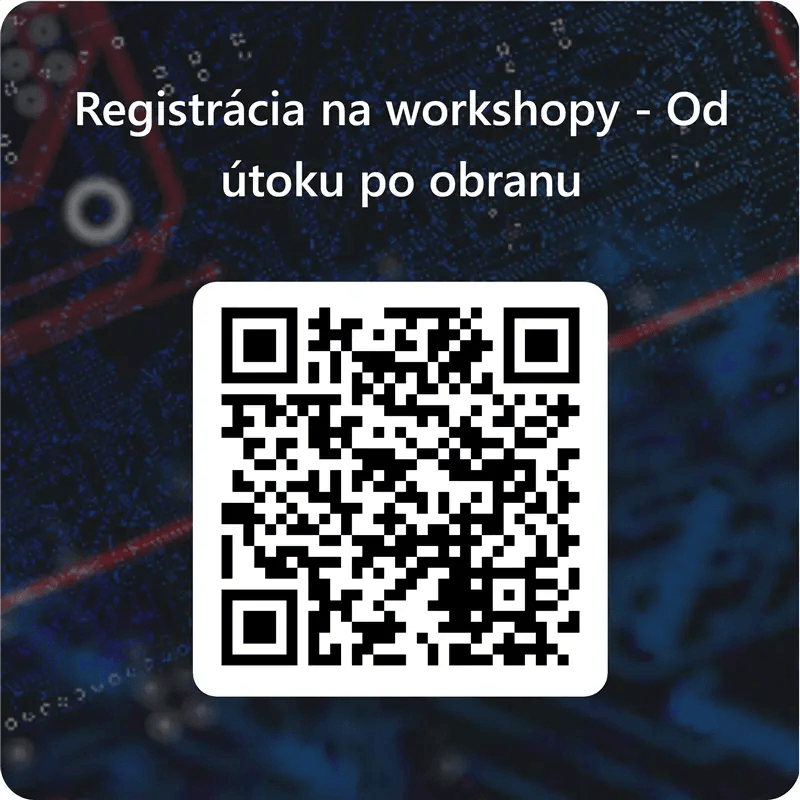
Registrácia platí na celú sériu šiestich workshopov, nie na jednotlivé podujatia samostatne nakoľko témy na seba nadväzujú.. Kapacita je obmedzená na 16 účastníkov.
Program workshopov
1. Prieskum a mapovanie útočného povrchu organizácie
Pasívne zhromažďovanie údajov z verejných zdrojov (OSINT), identifikácia útočného povrchu a mapovanie externej infraštruktúry. Súčasťou je aj vysvetlenie, ako vznikajú úniky prihlasovacích údajov a ako sa s nimi obchoduje na Darkwebe.
2. Penetračné testovanie webových aplikácií
Najčastejšie zraniteľnosti podľa OWASP Top 10 a práca s web proxy (Burp Suite), zachytávanie, analýza a úprava HTTP/HTTPS komunikácie. Praktické testovanie zraniteľností ako XSS, SQL Injection, SSRF či IDOR.
3. Prieskum a skenovanie siete
Pasívne a aktívne techniky mapovania sieťovej infraštruktúry, identifikácia zariadení, portov a služieb, enumerácia hostov a odhaľovanie zastaraných a zraniteľných systémov.
4. Počiatočný prístup a exploatácia
Ako sa zo zraniteľnej služby stane reálny vstup do systému. Vzdialené vykonanie kódu, kontext a oprávnenia používateľa po exploatácii.
5. Eskalácia privilégií, laterálny pohyb a perzistencia
Kroky útočníka po prieniku do internej infraštruktúry, eskalácia privilégií, získavanie a zneužitie prihlasovacích údajov, laterálny pohyb, pivoting a spôsoby udržania prístupu.
6. Ukážkový Purple Team
Záverečné prepojenie poznatkov, red team vykonáva fázy útoku podľa MITRE ATT&CK, blue team ich v reálnom čase deteguje a blokuje. Diskusia o protiopatreniach a prezentácia schopností EDR riešenia Gryphon.
Spolufinancované Európskou úniou prostredníctvom Programu Slovensko v rámci projektu č. NFP401101C360: Výskum a vývoj pokročilých riešení umelej inteligencie na detekciu kybernetických hrozieb a obranu proti sofistikovaným útokom.